2025年9月に日本国内の飲料業界および経済界に大きな衝撃を与えた、アサヒグループホールディングス(アサヒGHD)に対する大規模なサイバー攻撃。ビール市場で約4割のシェアを誇る巨大企業のサプライチェーンが突如として麻痺したこの事件は、日本企業のサイバーセキュリティの脆弱性を浮き彫りにしました。
事件発生から時間が経過した現在、システムの復旧状況や侵入経路、さらには情報漏えいの懸念や法的・警察の動きはどうなっているのでしょうか。本記事では、公式発表や調査データをもとに、ランサムウェア被害の経緯から現在の到達点までを徹底的に解説します。
アサヒグループを襲ったランサムウェア攻撃の発生から業務停止までの経緯
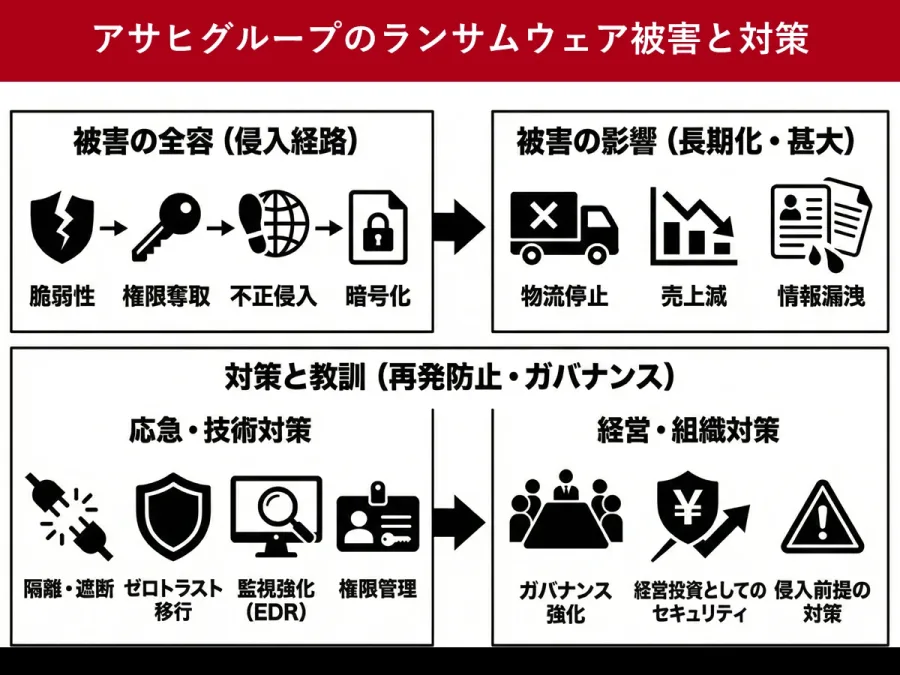
アサヒグループホールディングスを未曾有の混乱に陥れたサイバー攻撃は、2025年9月29日午前7時頃に発生しました。グループ各社の社内ネットワークやサーバーがランサムウェア(身代金要求型ウイルス)の標的となり、ファイルが次々と暗号化される異常事態が確認されました。
このシステム障害により、基幹系システムが完全に機能アサヒグループホールディングスへのサイバー攻撃はどうなった?被害の経緯から現在の復旧状況・侵入経路を解説
2025年9月、日本の飲料業界を揺るがす大事件が発生しました。日本のビール市場で約4割のシェアを誇るアサヒグループホールディングス(アサヒGHD)が、大規模なサイバー攻撃を受けたのです。このインシデントは多くのグループ各社に影響を及ぼし、商品の受注や出荷業務、コールセンター業務などが一時的に停止する事態となりました。
本記事では、2025年9月に発生したランサムウェア被害の発生から、これまでの復旧状況、侵入経路、情報漏えいの懸念、さらに関連する動向まで、公式発表や調査データをもとに解説します。
アサヒグループホールディングスへのサイバー攻撃はいつ、どのように起きたのか?(事件の全貌)
公式発表や関係者の調査データによると、事件が表面化したのは2025年9月29日の午前7時頃です。アサヒグループホールディングスのグループ各社にて突如としてシステム障害が発生し、業務の根幹を担う商品の受注や出荷管理、さらには顧客対応を行うコールセンター業務などに大きな支障が出ました。
その後、社内および外部専門機関による調査を進める中で、複数のファイルが暗号化されていることが確認され、これが「ランサムウェア」によるサイバー攻撃であることが裏付けられました。日本の巨大飲料メーカーのサプライチェーンが突如として機能不全に陥ったことで、各方面に大きな衝撃を与えました。
サイバー攻撃の侵入経路と標的となったネットワーク機器の真相
今回のランサムウェア攻撃において、セキュリティ上の最大の焦点となったのが「どのようにして内部ネットワークへ侵入されたのか」という侵入経路の特定です。報道各社や調査資料によると、攻撃者は拠点に設置されていたネットワーク機器の脆弱性を突いて初期侵入を果たしたとされています。
日本国内で近年発生している多くのランサムウェア被害と同様に、VPN機器をはじめとするネットワーク機器の管理不備やアップデートの遅れが攻撃の足がかりとされるケースが目立ちます。アサヒGHDの事件においても、こうしたネットワーク機器や内部統制の不備が巧妙に狙われた形となり、企業におけるセキュリティ対策の難しさを改めて浮き彫りにしました。
被害の全容と影響:情報漏えいの懸念と約228.9万件のデータ
システム障害の発生後、業務の復旧と並行して進められたのが「情報の外部流出の有無」に関する詳細な調査です。公式発表やその後の決算開示等のデータによると、不正アクセスにより、個人情報や業務データを含む最大約228.9万件もの情報が漏えいしたおそれが浮上しました。
企業にとってデータ流出は社会的信用の失墜や顧客への影響に直結する深刻な問題です。アサヒGHDでは、影響を受けた対象者への個別連絡や対応を進めるとともに、警察庁をはじめとする関係機関とも緊密に連携しながら、被害の全容解明と二次被害の防止に全力を挙げてきました。
2025年9月の事件発生から現在に至るまでの主な経緯を、分かりやすくテーブルで整理します。
| 時期・日時 | 発生した出来事 | 公式発表・真相の検証 |
|---|---|---|
| 2025年9月29日 午前7時 | グループ各社でシステム障害が発生 | 商品の受注・出荷業務およびコールセンターが停止 |
| 2025年9月29日 午前11時頃 | ランサムウェアによる暗号化を確認 | ファイルが暗号化されていることが判明し、ランサムウェア攻撃と断定 |
| 被害拡大・調査フェーズ | ネットワーク機器を介した侵入と漏えい調査 | 拠点ネットワーク機器が初期侵入の起点と判明、約228.9万件の漏えいのおそれを公表 |
| 復旧および対策フェーズ | 業務システムの段階的復旧とセキュリティ強化 | サプライチェーンの正常化を進めるとともに、関連するPHP等の脆弱性対策も順次実施 |
アサヒサイバー攻撃どうなった?現在の復旧状況と再発防止の現在地
「現在、アサヒのシステムや業務はどうなっているのか」という点が、最も気になるところでしょう。2025年9月の事件以降、アサヒグループはサプライチェーン全体のシステム安全性を最優先に検証しながら、受注や出荷などの基幹業務の復旧を段階的に進めてきました。
また、2026年に入ってからも、ITインフラ全体の監査や、PHPなどの各種ソフトウェア・システムにおける脆弱性に対する予防的かつ厳格なセキュリティ措置が講じられています。一連の事件を教訓として、単なる復旧にとどまらず、ゼロトラストを前提とした堅牢なセキュリティ体制へのシフトが急ピッチで進められています。
【アサヒサイバー攻撃どうなった】に関するよくある質問(FAQ)
Q1:アサヒグループへのサイバー攻撃はいつ起きましたか?
A1:2025年9月29日の午前7時頃にシステム障害が発生し、ランサムウェアによる攻撃であることが確認されました。
Q2:どのような経路で侵入されたのですか?
A2:公式な調査により、拠点に設置されていたネットワーク機器(VPN等)の脆弱性が初期侵入の起点となったとされています。
Q3:個人情報の漏えいなどはあったのですか?
A3:調査の結果、約228.9万件の情報が漏えいしたおそれがあることが判明しており、対象者への対応やセキュリティの再徹底が進められています。
アサヒグループホールディングスを襲ったランサムウェア攻撃は、国内の巨大企業であっても巧妙なサイバー攻撃の標的になり得るという現実を突きつける重大なインシデントとなりました。ネットワーク機器の脆弱性管理や内部統制の不備といった課題は、アサヒ一社にとどまらず、日本の全産業が共有すべき教訓です。
現在ではシステムの復旧と強固なセキュリティ再構築が進められており、今後は企業のデジタルインフラにおける「守りの強さ」が、そのままブランドの信頼性を左右する時代になっていくと言えます。